// Projets

Réalisations techniques.

Quatorze projets menés en deux ans d’infogérance et de formation AIS : le contexte, ce que j’ai fait moi-même et le résultat. Les clients sont anonymisés.

Remettre de l’ordre dans les accès Microsoft 365 de ≈ 230 clients.

En renouvelant les relations GDAP du Partner Center, j’ai constaté que des collaborateurs non techniques avaient des droits d’administration sur les tenants clients. Un compte commercial compromis aurait pu toucher des centaines d’environnements. J’ai proposé une refonte, puis je l’ai menée comme chef de projet avec le responsable technique.

Trois niveaux d’habilitation

FaibleCommerce, Direction, ADV, AchatsConsultation : utilisateurs, licences, rapports
IntermédiaireSupport clientUtilisateurs, MFA, boîtes mail, diagnostic
ÉlevéServices Managés, SI interne, équipe itinéranteIdentités, sécurité, Intune, Exchange, Teams

Global Administrator a été volontairement exclu de tous les modèles.

Quatre phases, dix semaines

  1. Audit · 2 sem.16 rôles GDAP inventoriés, droits cartographiés par service
  2. Conception · 2 sem.Matrice d’habilitation, groupes Entra ID, validation par le SI interne
  3. Pilote · 2 sem.Tenants test, un représentant de chaque service valide ses droits
  4. Migration · 4 sem.Nouvelles relations, révocation progressive des anciennes

Limites documentées : acceptation côté client manuelle, comptes administrateurs permanents hors périmètre. Piste suivante : automatiser avec Microsoft Graph et passer les rôles sensibles en accès juste-à-temps (PIM).

Treize autres réalisations.

Exploitation MSPRéalisé

Mise en service de la supervision PRTG

Proselis · Services Managés · multi-clients

Donner une vision centralisée de l’état des infrastructures clients et détecter les incidents avant les utilisateurs.

Ce que j’ai fait
  • Installation des sondes PRTG et connexion au serveur central
  • Règles de pare-feu SNMP / ICMP, communautés SNMP v2 ou v3
  • Capteurs adaptés : serveurs, ESXi, iDRAC, NAS, réseau, ERP
  • Contrôle des sauvegardes Veeam par scripts PowerShell, seuils ajustés à la criticité
  • Migration des sondes en conservant les historiques
PRTGSNMPPowerShellAutotask
Exploitation MSPRéalisé

Patch management multi-clients avec Datto RMM

Proselis · Services Managés · mené en autonomie après accompagnement

Remplacer des mises à jour manuelles et hétérogènes par une politique commune, sans gêner les utilisateurs.

Ce que j’ai fait
  • Politiques différenciées selon le rôle : postes, serveurs, serveurs critiques
  • Vérification quotidienne, installation sur des plages adaptées (pause méridienne)
  • Redémarrages notifiés avec report possible pour l’utilisateur
  • Serveurs critiques : mises à jour planifiées, sans redémarrage automatique
Datto RMMWindows UpdateExcel
Sécurité des postesRéalisé

Déploiement EDR et anti-spam ESET

Proselis · Services Managés · certifié ESET B2B Technical Specialist

Standardiser la protection des postes, serveurs et messageries Microsoft 365 des clients.

Ce que j’ai fait
  • Activation ESET PROTECT Complete, modèles de politiques par client avec exclusions métier
  • Protection de la messagerie avec ESET Cloud Office Security, retrait des anciens anti-spam
  • Déploiement automatique de l’agent via Datto RMM
  • Scans de vulnérabilités et remontée des failles au client par tickets
ESET PROTECTEDRMicrosoft 365Datto RMM
SauvegardeRéalisé

Sauvegarde sécurisée Veeam 3-2-1-1-0

Proselis et Cyber Univers’IT · environnements Hyper-V et ESXi

Protéger les données clients contre les pannes, les erreurs et les rançongiciels, avec une reprise rapide.

Ce que j’ai fait
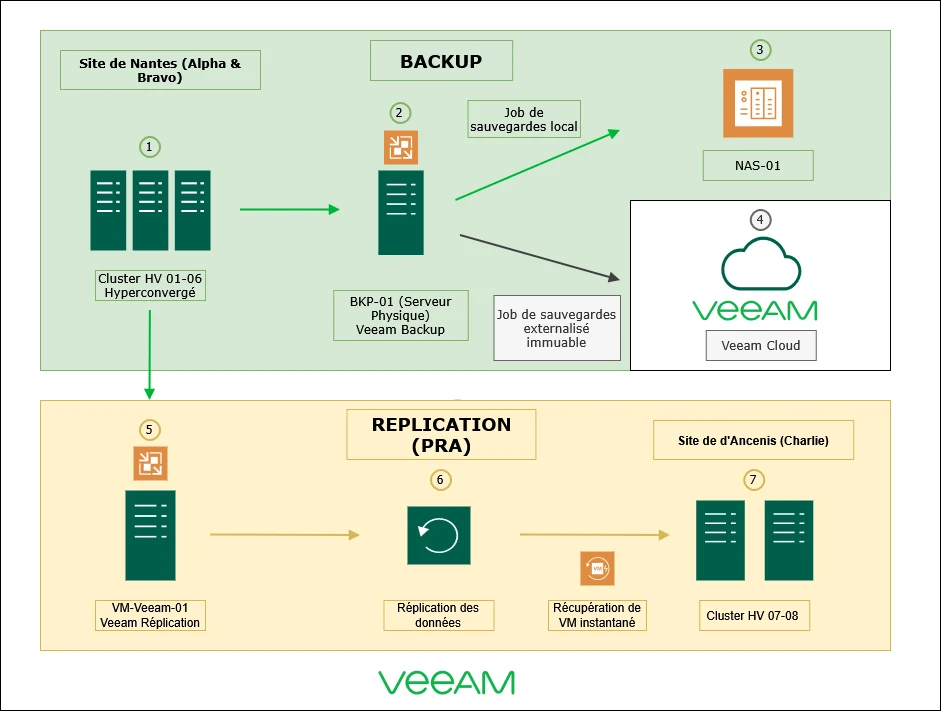
  • Veeam Backup & Replication, comptes de service dédiés, dépôts NAS et externalisés
  • Chiffrement, rétention selon contrat, copies immuables
  • Réplication des VM vers un site secondaire, intégration dans la console VSPC
  • Tests de restauration de fichiers et de VM complètes
Veeam B&RVSPCNASPRA
SensibilisationRéalisé

Campagnes de phishing simulé

Proselis · clients publics et privés · avec accord des clients

Mesurer le risque humain face à l’hameçonnage et donner aux dirigeants des chiffres pour agir.

Démarche
  • Trois campagnes Usecure de difficulté croissante : thème Microsoft, partage SharePoint, faux portail de congés
  • Analyse des taux d’ouverture, de clic et du délai de compromission
  • Restitution au client : rapport, synthèse et plan de sensibilisation
Constat : une majorité d’utilisateurs exposés en quelques minutes, ce qui a justifié un plan de sensibilisation.
UsecureIngénierie socialeRapport
Sécurité offensiveRéalisé

Tests d’intrusion en laboratoire

Cyber Univers’IT · environnement isolé

Comprendre les attaques pour mieux durcir les systèmes que j’administre.

Ce que j’ai fait
  • Reconnaissance réseau avec Nmap
  • Exploitation de vulnérabilités avec Metasploit
  • Rédaction de recommandations de remédiation
Kali LinuxNmapMetasploit
AutomatisationEn continu

Scripts et automatisation

Proselis et homelab · PowerShell, Bash, Datto RMM

Automatiser les tâches répétitives pour gagner du temps et éviter les oublis sur de nombreux environnements clients.

Exemples
  • Contrôle des sauvegardes Veeam remonté dans PRTG par scripts PowerShell
  • Déploiement quotidien de l’agent ESET par un composant Datto RMM
  • Scripts PowerShell et Microsoft Graph préparés pour le déploiement GDAP
  • Mise en place des campagnes de phishing Usecure automatisée
  • Scripts Bash pour administrer mes serveurs Linux
PowerShellMicrosoft GraphBashDatto RMM
Développement webRéalisé

Ce portfolio et des sites web

Personnel · hébergé sur mon homelab

Développement de ce portfolio et d’autres sites web professionnels, hébergés sur ma propre infrastructure.

Ce que j’ai fait
  • HTML, CSS et JavaScript sans framework, bilingue FR/EN, thème clair et sombre
  • Serveur Caddy et PHP-FPM sur Ubuntu Server, publication par tunnel Cloudflare
  • CV vidéo intégré, chargé seulement au clic, sans cookie avant lecture
HTML/CSS/JSCaddyCloudflareUbuntu Server

De l’alerte à la clôture du ticket.

Aux Services Managés, on garde en état de marche les infrastructures de centaines de PME, à distance. Voici le cycle que je suis pour chaque incident.

  1. 01

    Détecter

    PRTG (SNMP, WMI, SSH, HTTP, ICMP) et Datto RMM remontent l’anomalie : lien perdu, ressource saturée, matériel en défaut, service arrêté.

    PRTGDatto RMM
  2. 02

    Tracer

    Un ticket Autotask est ouvert et priorisé selon l’impact sur l’activité du client : ce qui bloque la production passe en premier.

    Autotask PSA
  3. 03

    Diagnostiquer

    La supervision montre le symptôme. La cause, je la cherche : matériel, coupure électrique, opérateur, logiciel ou réseau. J’appelle le client si besoin.

    RMMConsolesLogs
  4. 04

    Corriger

    Intervention à distance, redémarrage contrôlé, restauration de données, correctif, ou escalade vers le constructeur ou l’éditeur.

    VeeamESETStormshield
  5. 05

    Documenter

    Clôture du ticket et mise à jour d’IT Glue, reliée à Datto et Autotask : le collègue suivant retrouve tout.

    IT Glue
Matin

Maintien en condition opérationnelle, incidents critiques, demandes clients urgentes.

Après-midi

Intégration de solutions à distance (sauvegarde, antivirus, supervision, Microsoft 365), mises en production, relevés de consommation des contrats pour une facturation juste.

Dès qu’il reste du temps

Amélioration continue : documentation, scripts, projets internes, comme l’agent ESET déployé automatiquement par Datto.